 Что такое Memory Integrity в Windows 11 26H2 и для чего защита памяти
Memory Integrity — один из механизмов безопасности Windows 11, который предназначен для защиты системного ядра и выполняемого в нем кода. В русской версии операционной системы функция называется «Целостность памяти», а в технической документации Microsoft используется термин HVCI — Hypervisor-protected Code Integrity.
Основная задача технологии заключается в том, чтобы не позволить неподходящему или измененному коду получить доступ к наиболее привилегированной части Windows. Для этого проверка целостности выполняется не непосредственно внутри обычной среды ядра, а в изолированной области, созданной средствами аппаратной виртуализации.
В Windows 11 26H2 Memory Integrity продолжает использоваться как часть общей модели защиты системы. Это не новая функция данной версии, однако она остается важным элементом безопасности современных компьютеров с Windows 11.
Memory Integrity входит в состав самой Windows 11 и не требует отдельной установки. После установки совместимой версии системы все необходимые компоненты уже присутствуют в Windows, а доступность функции зависит от конфигурации компьютера, драйверов и поддержки виртуализации.
Обычные защитные механизмы Windows работают внутри операционной системы, поэтому при успешной атаке на ядро злоумышленник потенциально может получить доступ и к части этих механизмов. Microsoft решила эту проблему с помощью Virtualization-Based Security.
VBS использует аппаратные возможности процессора и гипервизор Windows для создания отдельной изолированной области памяти. Эта среда логически отделена от основной операционной системы и предназначена для выполнения критически важных функций безопасности.
Memory Integrity использует эту защищенную область для проверки кода, который должен выполняться в режиме ядра. Даже если основной компонент Windows подвергается атаке, вмешаться в изолированный механизм контроля значительно сложнее.
Код режима ядра получает значительно больше прав, чем обычное приложение. Поэтому Windows должна проверить его до того, как разрешит выполнение.
При активной Memory Integrity проверка выполняется в защищенной виртуализированной среде. После подтверждения соответствия требованиям безопасности система может разрешить выполнение кода в ядре.
Windows также применяет дополнительные ограничения к памяти, содержащей исполняемый код. Это уменьшает вероятность того, что злоумышленник сможет сначала записать вредоносные данные в определенную область памяти, а затем выполнить их с системными привилегиями.
Ядро отвечает за ключевые операции операционной системы: управление памятью, процессами, устройствами и взаимодействием с оборудованием. Получение доступа к этому уровню открывает значительно больше возможностей, чем компрометация обычного пользовательского приложения.
Вредоносный код, работающий с правами ядра, потенциально способен вмешиваться в системные процессы, изменять поведение Windows и обходить отдельные механизмы защиты.
Memory Integrity усложняет такие сценарии, поскольку добавляет дополнительную проверку перед выполнением низкоуровневого кода.
Особое значение HVCI имеет для драйверов устройств. Многие драйверы работают в режиме ядра и поэтому получают высокий уровень доступа к Windows.
Современный драйвер должен соответствовать требованиям Memory Integrity и корректно взаимодействовать с защищенной памятью. Старые программы и оборудование иногда используют драйверы, созданные до появления современных требований HVCI.
Если такой компонент обнаружен в системе, Windows может предупредить о несовместимости или не позволить включить Memory Integrity.
Причина обычно заключается не в том, что Windows считает драйвер вредоносным. Чаще всего он просто использует методы работы с памятью, которые несовместимы с современными правилами защиты.
В этом случае стоит проверить наличие новой версии драйвера. Производители оборудования нередко выпускают обновления, рассчитанные на работу с актуальными механизмами безопасности Windows.
Функция ориентирована прежде всего на атаки, связанные с выполнением кода на уровне ядра и использованием низкоуровневых системных компонентов.
Memory Integrity не способна самостоятельно остановить все возможные угрозы, поэтому работает вместе с Microsoft Defender, Secure Boot, SmartScreen и другими механизмами Windows.
Антивирус и HVCI решают разные задачи. Microsoft Defender анализирует файлы, процессы и сетевую активность, пытаясь обнаружить вредоносное поведение. Memory Integrity защищает другой уровень системы — выполнение кода в ядре.
| Функция | Назначение |
|---|---|
| Memory Integrity | Контролирует целостность кода режима ядра |
| VBS | Создает изолированную среду для механизмов безопасности |
| Microsoft Defender | Обнаруживает и блокирует различные виды вредоносной активности |
Поэтому включенная Memory Integrity дополняет антивирусную защиту, а не заменяет ее.
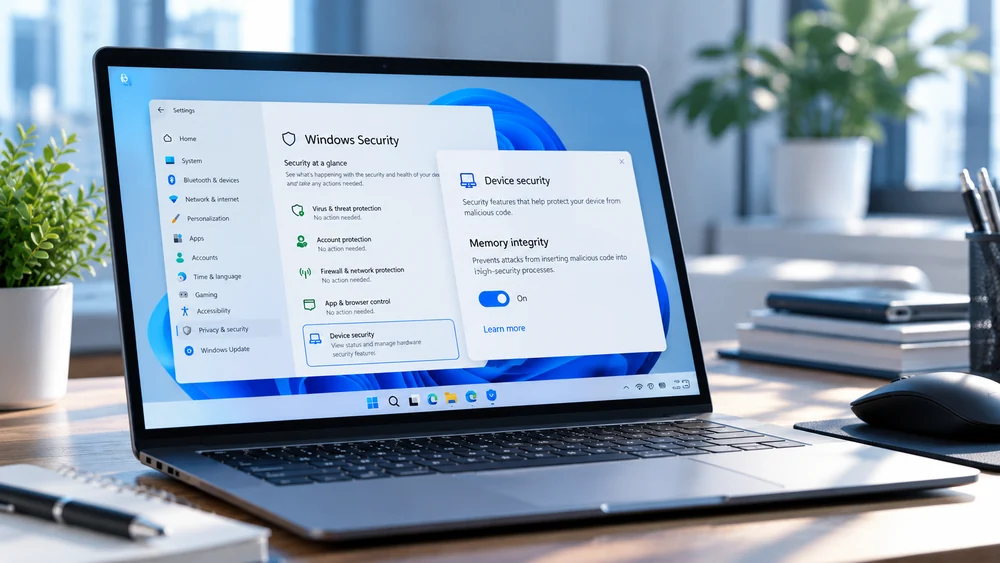
Проверить состояние функции можно непосредственно через стандартное приложение безопасности Windows.
Если функция была включена или отключена вручную, для применения изменения системе может потребоваться перезагрузка.
На новых совместимых устройствах Windows 11 способна активировать Memory Integrity автоматически. Это особенно характерно для компьютеров, отвечающих современным требованиям Microsoft к безопасности.
На системе, которая обновлялась с предыдущей версии Windows, состояние функции может быть другим. На него также влияют установленные драйверы, возможности процессора и текущая конфигурация безопасности.
Именно поэтому лучше проверить параметр вручную после установки или крупного обновления Windows.
Если переключатель недоступен или Windows сообщает о несовместимости, первым делом следует проверить драйверы.
Не рекомендуется вручную удалять неизвестные системные файлы и драйверы только ради активации Memory Integrity. Неправильное удаление низкоуровневого компонента может привести к отказу оборудования или проблемам при запуске Windows.
Использование виртуализации создает дополнительную нагрузку, поэтому теоретически HVCI может влиять на производительность. Однако величина этого влияния сильно зависит от оборудования.
Современные процессоры имеют аппаратные механизмы, оптимизированные для подобных задач. На таких компьютерах работа Memory Integrity обычно менее заметна, чем на старых системах.
Если производительность компьютера снизилась, не стоит сразу считать HVCI причиной. Сначала следует проверить драйверы, фоновые процессы, состояние накопителя и другие факторы.
Отключение функции иногда рассматривают как способ уменьшить системную нагрузку, особенно на старом оборудовании. Однако вместе с этим Windows лишается одного из уровней защиты ядра.
Поэтому отключать Memory Integrity только ради потенциального прироста производительности без измерений и диагностики не рекомендуется. Если проблема возникает с конкретной игрой или программой, правильнее сначала проверить ее совместимость и установленные драйверы.
Memory Integrity является встроенной функцией Windows и не требует отдельной покупки. Лицензия необходима для самой операционной системы, если Windows 11 26H2 устанавливается на компьютер без действующей активации.
Memory Integrity защищает один из наиболее чувствительных уровней Windows — код, работающий с привилегиями ядра. Для этого система использует VBS и гипервизор, отделяя механизм проверки целостности от основной среды Windows.
На современном компьютере с актуальными драйверами функция обычно может работать постоянно и не требует вмешательства пользователя. Основные сложности возникают на системах со старым оборудованием или программами, устанавливающими несовместимые драйверы.
После установки Windows 11 26H2 достаточно проверить состояние «Целостности памяти» в разделе безопасности устройства. Если функция отключена из-за несовместимости, оптимальным решением будет обновление проблемного компонента, а не постоянный отказ от дополнительной защиты ядра.
Интернет-магазин электронных ключей активации и подписок для операционных систем и офисных приложений.


Средняя оценка -
4.9
 Яндекс
 Яндекс.Бизнес
 Отзовик