 Как Windows 11 26H2 изменила доверие к сторонним драйверам
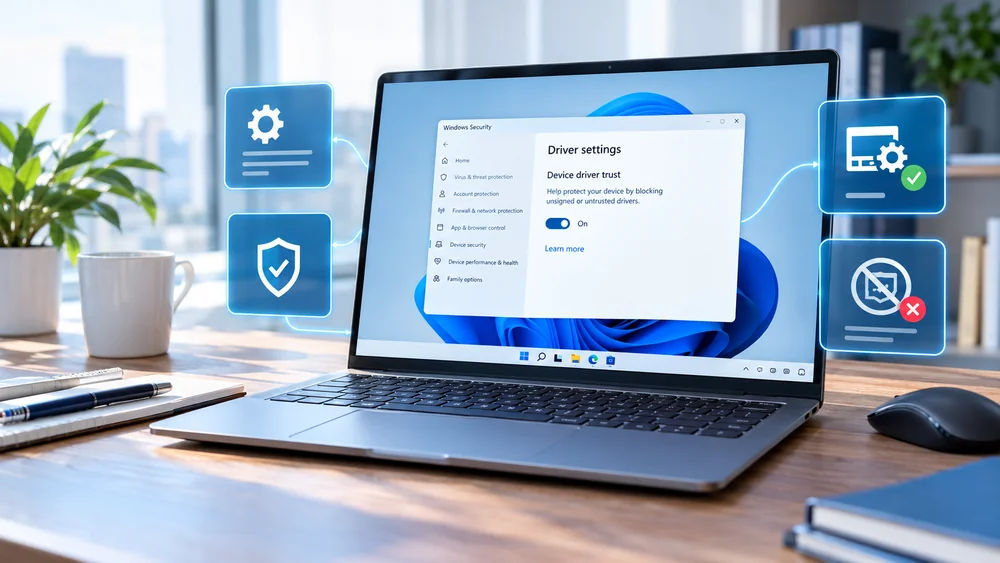
Windows 11 26H2 использует более строгую модель проверки сторонних драйверов ядра. Главное изменение заключается в том, что старая cross-signing-схема больше не дает драйверу автоматического доверия только потому, что его цифровая подпись формально действительна.
Теперь Windows ориентируется прежде всего на современные способы сертификации и подписи через инфраструктуру Microsoft.
Главное изменение. Доверие по умолчанию к kernel-mode драйверам из устаревшей cross-signed root program удаляется. По умолчанию продолжают работать драйверы Windows Hardware Compatibility Program и ограниченный список проверенных legacy-драйверов.
Для большинства современных компьютеров изменение проходит незаметно. Риск выше для старой периферии и профессионального оборудования, производитель которого давно не выпускал обновленные драйверы.
Драйвер ядра работает с одними из самых высоких привилегий в Windows. Уязвимость в таком компоненте может дать злоумышленнику доступ к памяти ядра, системным структурам и другим защищенным областям.
Старая cross-signing-инфраструктура позволяла коммерческим центрам сертификации участвовать в построении цепочки доверия для kernel-mode кода. Microsoft давно прекратила принимать cross-signing как современный способ подписи новых драйверов, а большинство соответствующих cross-certificates истекло еще в 2021 году.
В 2026 году Microsoft сделала следующий шаг — начала удалять само доверие Windows к старой программе cross-signed root для ранее выпущенных драйверов.
Теперь действительная цифровая подпись сама по себе еще не означает, что ядро Windows обязательно позволит загрузить драйвер.
Цифровая подпись отвечает прежде всего за подлинность и целостность пакета.
Она позволяет Windows проверить:
Но современная kernel trust policy дополнительно определяет, относится ли такой драйвер к категории кода, которому Windows разрешает загружаться в ядро.
| Свойство | Что означает |
|---|---|
| Файл подписан | Можно проверить издателя и целостность |
| Подпись действительна | Цепочка сертификатов проходит проверку |
| Драйвер доверен ядром | Текущая политика Windows разрешает его загрузку |
Поэтому старый драйвер может иметь корректную подпись, но все равно быть заблокирован актуальной Windows.
Если Windows 11 26H2 требуется установить на новый компьютер или выполнить чистую переустановку системы, заранее подготовьте актуальный образ.
Перед установкой. Если компьютер использует старую профессиональную периферию, аппаратные ключи, программаторы, аудиоинтерфейсы или промышленное оборудование, заранее проверьте наличие актуальных драйверов.
После загрузки образа воспользуйтесь отдельной инструкцией по установке Windows 11. В ней разобраны создание загрузочного носителя, запуск установки, выбор диска и первоначальная настройка системы.
Microsoft сохраняет доверие прежде всего к драйверам, прошедшим современные процедуры сертификации.
| Тип драйвера | Ожидаемое поведение |
|---|---|
| WHCP / WHQL-драйвер | Разрешается при соблюдении остальных требований Windows |
| Драйвер, подписанный через современную инфраструктуру Microsoft | Использует актуальную модель доверия |
| Legacy cross-signed драйвер из allow list | Может продолжить работать |
| Обычный старый cross-signed драйвер | Может перестать загружаться |
| Неподписанный production-драйвер | Не считается доверенным kernel-mode кодом |
Windows Hardware Compatibility Program — программа Microsoft для проверки совместимости оборудования и драйверов с Windows.
Производитель тестирует пакет с помощью Windows Hardware Lab Kit и отправляет результаты через инфраструктуру Microsoft Hardware Dev Center. После успешной проверки драйвер может получить соответствующую подпись Microsoft.
Мгновенная блокировка всех cross-signed драйверов создала бы слишком большой риск проблем совместимости.
Поэтому Microsoft сохраняет ограниченный список проверенного legacy-кода.
Возраст драйвера сам по себе не является причиной блокировки. Один старый пакет может остаться разрешенным, а другой с похожей датой выпуска — перестать загружаться.
Microsoft использует промежуточный режим оценки совместимости.
После получения новой kernel trust policy Windows сначала наблюдает за тем, какие драйверы реально загружаются на конкретном компьютере.
Система фиксирует загрузки и проверяет, не приведет ли новая политика к блокировке критически важного драйвера.
После выполнения критериев оценки политика может перейти в принудительный режим, и недоверенный драйвер уже не сможет нормально загружаться.
| Этап | Что происходит |
|---|---|
| Получение обновления | Windows получает новую trust policy |
| Evaluation | Система наблюдает за загружаемыми драйверами |
| Проверка критериев | Учитываются uptime и количество загрузочных сессий |
| Enforcement | Недоверенные драйверы могут блокироваться |
В ранней документации для Windows 11 фигурировали 100 часов работы системы и три перезагрузки.
Позже Microsoft обновила логику. Начиная с июньского servicing release 2026 года в Windows 11 используется:
Почему встречаются разные цифры. Сводная страница Windows 11 26H2 все еще содержит первоначальное значение 100 часов, тогда как обновленная публикация Windows IT Pro Blog указывает 250 часов. Для актуальной обслуживаемой системы ориентироваться следует на более новое значение.
Новая система доверия начала распространяться раньше официального выхода Windows 11 26H2.
Microsoft включила evaluation mode через обновления для:
Windows 11 26H2 уже включает эту модель как часть актуальной платформы.
Корректнее говорить, что 26H2 использует новую политику доверия к драйверам, а не что технология появилась исключительно вместе с 26H2.
Основная зона риска — оборудование, которое работает только со старым kernel-mode драйвером.
Само устройство при этом может оставаться полностью исправным. Несовместимость возникает именно на уровне драйвера.
Windows содержит несколько встроенных средств инвентаризации.
Откройте Terminal или командную строку и выполните:
driverquery /si
Команда выводит сведения о подписанных системных драйверах.
Для просмотра PnP-драйверов можно использовать:
Get-CimInstance Win32_PnPSignedDriver
Для более компактного списка:
Get-CimInstance Win32_PnPSignedDriver | Select-Object DeviceName, Manufacturer, DriverVersion, Signer
Но поле Signer не гарантирует прохождение новой trust policy. Оно показывает сведения о подписи, а не окончательное решение ядра Windows.
Если после обновления устройство перестало работать, полезно проверить системный журнал Code Integrity.
eventvwr.msc.В журнале можно найти события, связанные с проверкой и блокировкой кода ядра.
Нажмите Win + X и откройте «Диспетчер устройств».
Если рядом с устройством появился предупреждающий значок, откройте его свойства и проверьте состояние и версию драйвера.
Откройте:
Параметры → Центр обновления Windows → Дополнительные параметры → Необязательные обновления.
Современный совместимый драйвер мог уже появиться в каталоге Microsoft.
Ищите последнюю версию драйвера для актуальной Windows 11.
У некоторых устройств новый драйвер входит в состав общей утилиты производителя.
Для профессионального и промышленного оборудования драйверы иногда распространяются через отдельные сервисные или корпоративные каналы.
Попытка обойти новую политику путем отключения общих механизмов защиты уменьшает безопасность всего компьютера.
Не рекомендуется отключать Secure Boot, Memory Integrity или другие компоненты Code Integrity только ради запуска одного устаревшего драйвера.
Более безопасная последовательность:
Удаление доверия к cross-signed drivers не нужно смешивать со списком известных уязвимых драйверов Microsoft.
| Механизм | Что контролирует |
|---|---|
| Kernel trust policy | Допустим ли драйвер с точки зрения текущей модели доверия |
| Microsoft Vulnerable Driver Blocklist | Известен ли конкретный драйвер как уязвимый или опасный |
| Memory Integrity / HVCI | Соответствует ли kernel-код требованиям защищенной Code Integrity |
| Secure Boot | Защищает раннюю цепочку загрузки системы |
Драйвер может иметь современную подпись и при этом оказаться в blocklist из-за найденной уязвимости.
И наоборот: старый драйвер может не считаться известным уязвимым, но не пройти новую trust policy из-за устаревшей модели подписи.
Microsoft отдельно ведет список kernel-драйверов, которые имеют известные уязвимости или могут быть использованы злоумышленниками.
Такой подход защищает от атак класса Bring Your Own Vulnerable Driver, когда атакующий пытается загрузить легитимно подписанный, но уязвимый драйвер и через него получить более высокий уровень доступа.
В Windows 11 vulnerable driver blocklist включен по умолчанию и дополнительно применяется при использовании:
Цифровая подпись подтверждает происхождение и целостность кода, но не доказывает отсутствие уязвимостей.
Подписанный драйвер может:
Поэтому современные версии Windows используют несколько уровней проверки, а не только один сертификат.
Memory Integrity, или HVCI, использует виртуализацию для дополнительной защиты механизма Code Integrity.
Она не является тем же самым, что новая cross-signing policy, но обе технологии работают в одном направлении — ограничивают загрузку потенциально опасного kernel-mode кода.
Поэтому при диагностике важно определить конкретную причину блокировки.
Пользователь может увидеть ситуацию, когда устройство много лет работало нормально, а после очередного накопительного обновления перестало определяться.
Это не обязательно означает физическую неисправность.
Причинами могут быть:
Сначала проверьте драйвер, а не оборудование. Особенно если проблема появилась сразу после обновления Windows.
Для разработчиков вывод однозначен: старая cross-signing-модель больше не подходит для современного production-развертывания.
Microsoft рекомендует использовать современные механизмы Hardware Dev Center и Windows Hardware Compatibility Program.
Нет. Сам возраст файла не означает проблему.
Перед переходом на Windows 11 26H2 разумнее:
Если устройство работает нормально и драйвер не блокируется, удалять его только из-за даты выпуска не требуется.
Наиболее внимательно стоит проверять системы, от которых зависит профессиональная работа.
| Категория оборудования | Что проверить |
|---|---|
| Аудиоинтерфейс | Есть ли актуальный USB/ASIO-драйвер |
| Аппаратный ключ | Поддерживается ли современная Windows 11 |
| Программатор | Обновлялся ли kernel-driver |
| Промышленный контроллер | Есть ли драйвер новой модели подписи |
| Измерительный прибор | Поддерживает ли его производитель Windows 11 |
Kernel-mode код имеет существенно больше прав, чем обычное приложение.
Усиление доверия позволяет:
Обратная сторона — возможные проблемы совместимости со старым специализированным оборудованием.
На современном компьютере с актуальными драйверами изменения, скорее всего, останутся незаметными.
Больше внимания требуется владельцам устройств, которые:
В таком случае перед крупным обновлением лучше заранее проверить сайт производителя и доступность современного драйвера.
Изменение в Windows 11 26H2 затрагивает не сам факт цифровой подписи, а источник доверия к ней. Старая cross-signed root program больше не дает автоматического разрешения на загрузку kernel-mode драйвера.
Основным современным путем становятся WHCP и актуальная инфраструктура подписания Microsoft. Для сохранения совместимости оставлен ограниченный allow list legacy-драйверов, а новая политика вводится после длительного периода оценки.
Для большинства современных устройств переход проходит без проблем. Но если компьютер зависит от старой специализированной периферии, наличие действительной подписи больше нельзя считать гарантией совместимости — важна именно поддержка современной trust model Windows.
Интернет-магазин электронных ключей активации и подписок для операционных систем и офисных приложений.


Средняя оценка -
4.9
 Яндекс
 Яндекс.Бизнес
 Отзовик