 Защита Windows 11 26H2: новые стандарты безопасности и функции
Windows 11 26H2 продолжает развитие многоуровневой модели защиты Microsoft. Вместо одного антивируса операционная система использует сразу несколько независимых механизмов: защищенную загрузку, аппаратную виртуализацию, контроль кода ядра, блокировку недоверенных приложений, защиту учетных данных и управление разрешениями программ.
Важно учитывать, что не все эти технологии являются совершенно новыми для версии 26H2. Многие появились в предыдущих выпусках Windows 11 и постепенно усиливаются через ежемесячные обновления. Сама Windows 11 26H2 использует общую ветвь обслуживания с версиями 24H2 и 25H2.
В результате безопасность 26H2 правильнее рассматривать как дальнейшее развитие единой платформы защиты Windows, а не как полный набор функций, созданный исключительно для этого обновления.
Основные механизмы безопасности входят непосредственно в состав Windows 11 и не требуют отдельной установки. Для чистой установки системы или подготовки загрузочного накопителя можно использовать подходящий дистрибутив Windows 11, а после установки получить актуальные компоненты защиты через Windows Update.
Одним из ключевых механизмов остается Memory Integrity, или «Целостность памяти». В технической документации Microsoft эта функция называется HVCI — Hypervisor-protected Code Integrity.
Ее задача заключается в защите кода, который выполняется с высокими привилегиями в ядре Windows. Проверка целостности выносится в изолированную виртуализированную среду, отделенную от основной операционной системы.
Это усложняет вредоносному ПО изменение системного кода и использование уязвимых драйверов для получения контроля над ядром.
В экспериментальных сборках Windows 11 26H2 Microsoft начала автоматически включать Memory Integrity на большем количестве подходящих устройств.
При этом компания учитывает уже существующие решения пользователя и настройки администратора. Если функция была явно отключена или управляется корпоративной политикой, обновление не должно произвольно менять этот выбор.
Такой подход показывает, что Microsoft постепенно переводит аппаратно защищенную целостность кода из дополнительной функции в более распространенный стандарт безопасности совместимых компьютеров.
Основой для Memory Integrity и ряда других функций служит Virtualization-Based Security. VBS использует аппаратные возможности виртуализации процессора и гипервизор Windows для создания отдельной защищенной среды.
Критически важные процессы безопасности могут работать внутри этой области, недоступной обычным приложениям и основной части операционной системы.
Даже если вредоносная программа получает высокие права внутри Windows, проникнуть в изолированную VBS-среду значительно сложнее.
Драйверы имеют значительно больше системных прав, чем обычные приложения. Уязвимый драйвер может использоваться злоумышленником как путь к ядру Windows.
Поэтому Microsoft сочетает несколько механизмов защиты:
Старое оборудование или устаревшие системные программы могут конфликтовать с такими требованиями, поэтому перед обновлением Windows рекомендуется установить актуальные версии драйверов.
Даже правильно подписанный драйвер может содержать известную уязвимость. Поэтому Windows использует Microsoft Vulnerable Driver Blocklist — список компонентов, которые могут применяться для атак на систему.
Такой механизм особенно важен для сценариев Bring Your Own Vulnerable Driver, когда злоумышленник пытается загрузить легитимный, но уязвимый драйвер и через него получить расширенные системные права.
Совместно с Memory Integrity этот список уменьшает поверхность атак на ядро Windows.
Secure Boot проверяет доверенность компонентов, участвующих в запуске компьютера. Цель технологии — не позволить неподписанному или измененному загрузочному коду запуститься раньше самой Windows.
Это важно против загрузочных вредоносных программ и bootkit-атак, которые пытаются получить контроль над системой еще до запуска обычных средств безопасности.
В 2026 году Microsoft также проводит масштабное обновление сертификатов Secure Boot. Новые сертификаты распространяются через Windows Update постепенно, с учетом совместимости конкретных устройств.
Сертификаты Secure Boot имеют ограниченный срок действия. Поэтому Microsoft заранее меняет используемую инфраструктуру доверия, чтобы компьютеры продолжали корректно проверять загрузочные компоненты в будущем.
Обновление выполняется поэтапно. Microsoft сначала оценивает успешность установки на совместимом оборудовании и только после этого расширяет распространение.
Для большинства домашних пользователей этот процесс должен проходить автоматически через обычные обновления Windows.
Credential Guard использует VBS для изоляции конфиденциальных данных аутентификации. Вместо хранения всех секретов непосредственно в обычной среде Windows критические учетные данные помещаются в защищенную область.
Это снижает эффективность атак, направленных на извлечение паролей и других данных из памяти системы.
Особое значение технология имеет в корпоративных сетях, где похищенные доменные учетные данные могут использоваться для перемещения злоумышленника между компьютерами.
Local Security Authority отвечает за важные операции аутентификации Windows. LSA Protection ограничивает загрузку в этот процесс неподходящего кода и тем самым затрудняет прямую кражу учетных данных.
Microsoft постепенно переводит защиту LSA в стандартный режим работы современных Windows 11. В сочетании с Credential Guard и VBS это создает несколько независимых уровней защиты учетных данных.
Smart App Control предназначен для блокировки недоверенного, неподписанного и потенциально опасного программного обеспечения еще до выполнения.
Функция использует облачные данные Microsoft о репутации приложений и механизмы целостности кода Windows. Если приложение признано безопасным, оно может быть запущено. Если система не может установить доверие и программа не имеет подходящей подписи, запуск может быть заблокирован.
Smart App Control работает на уровне операционной системы и дополняет обычную антивирусную проверку.
| Механизм | Основное назначение |
|---|---|
| Microsoft Defender Antivirus | Обнаруживает вредоносные файлы, процессы и известные угрозы |
| Smart App Control | Решает, следует ли разрешать запуск приложения или исполняемого кода |
| Memory Integrity | Защищает выполнение кода режима ядра |
| Secure Boot | Проверяет доверенность компонентов во время загрузки компьютера |
Эти технологии не заменяют друг друга. Их задача — остановить атаку на разных этапах.
Еще одно направление развития безопасности Windows — защита администратора. Основная идея заключается в принципе минимально необходимых привилегий.
Пользователь не должен постоянно выполнять все действия с расширенными правами только потому, что его учетная запись является административной. Повышение привилегий предоставляется только тогда, когда оно действительно необходимо.
Это уменьшает вероятность того, что вредоносная программа автоматически получит административные возможности вместе с пользовательским процессом.
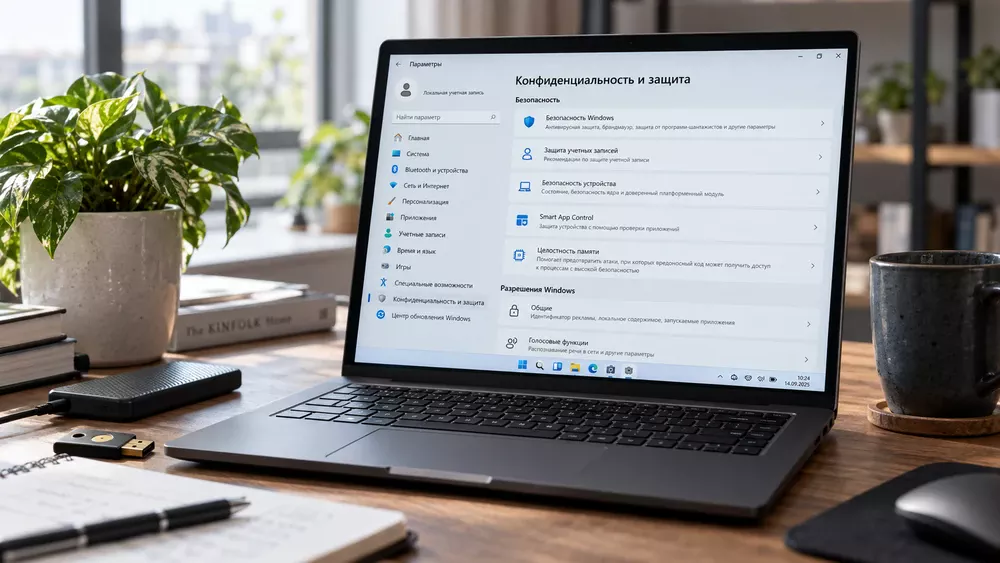
Одним из наиболее заметных новых изменений 26H2 стала переработка конфиденциальности desktop-приложений.
Классические программы теперь могут получать отдельные разрешения на камеру, микрофон и местоположение. Раньше доступ для традиционных desktop-приложений в значительной степени контролировался общим переключателем.
Теперь пользователь может разрешить камеру одной программе и одновременно запретить ее другой.
Принцип минимальных разрешений полезен не только для приватности, но и для общей безопасности системы.
Если программе не требуется микрофон, камера или местоположение, ей можно просто не предоставлять соответствующее разрешение.
При работе с новыми разрешениями отдельная программа может отображаться как Unsigned, если Windows не удалось подтвердить сведения о ее издателе.
Это не означает автоматически наличие вредоносного кода, однако является поводом внимательнее проверить источник приложения.
Microsoft рекомендует выдавать доступ к чувствительным ресурсам только программам, которые пользователь узнает и которым доверяет.
BitLocker отвечает за защиту информации в состоянии хранения. При включенном шифровании данные системного накопителя невозможно просто прочитать, подключив диск к другому компьютеру.
Ключи BitLocker могут использовать аппаратную защиту TPM, поэтому доступ к данным дополнительно привязывается к конкретному устройству и его состоянию загрузки.
Это особенно важно при потере или краже ноутбука, когда злоумышленник получает физический доступ к накопителю.
Trusted Platform Module хранит криптографические данные и используется несколькими механизмами Windows.
TPM может участвовать в защите ключей BitLocker, Windows Hello и проверке состояния загрузки. Он также помогает связывать криптографические секреты с конкретным устройством.
Именно поэтому наличие TPM остается частью базовых аппаратных требований Windows 11.
Windows Hello позволяет использовать PIN-код, распознавание лица или отпечаток пальца вместо постоянного ввода пароля учетной записи.
PIN Windows Hello отличается от обычного пароля тем, что связан с конкретным устройством. Его нельзя просто использовать для входа в ту же учетную запись на другом компьютере.
Microsoft последовательно развивает passwordless-подход, поскольку похищенный обычный пароль можно использовать удаленно, тогда как аппаратно привязанные учетные данные значительно сложнее перенести на другое устройство.
Современная атака редко ограничивается одной техникой. Вредоносная программа может сначала попасть на компьютер, затем попытаться повысить привилегии, загрузить уязвимый драйвер и получить доступ к учетным данным.
Поэтому Windows использует разные защитные механизмы на каждом этапе.
Если один уровень защиты не остановит атаку, следующий механизм усложняет ее дальнейшее развитие.
Нет. Многие механизмы активируются Windows автоматически на совместимых устройствах. Например, Microsoft расширяет автоматическое использование Memory Integrity на подходящих компьютерах.
Некоторые функции зависят от редакции Windows, аппаратной конфигурации, драйверов или способа установки системы.
Проверить основные параметры можно через приложение «Безопасность Windows», разделы «Безопасность устройства», «Управление приложениями и браузером» и настройки конфиденциальности.
Да. Чем глубже программа взаимодействует с ядром Windows, тем выше вероятность проблем при использовании старой версии.
Особенно это относится к устаревшим драйверам, антивирусам, системным утилитам, средствам виртуализации и специализированному оборудованию.
Если Memory Integrity не включается или Windows сообщает о несовместимом драйвере, правильнее сначала найти обновленную версию компонента, а не сразу отключать защиту.
Основные встроенные механизмы безопасности поставляются вместе с Windows и отдельно не приобретаются. Если Windows 11 26H2 устанавливается на компьютер без действующей активации, лицензия потребуется для самой операционной системы.
Windows 11 26H2 не вводит одну универсальную новую систему безопасности. Вместо этого Microsoft продолжает усиливать уже созданную многоуровневую архитектуру Windows 11.
На уровне загрузки работает Secure Boot, системное ядро защищают VBS и Memory Integrity, опасные драйверы блокируются отдельным списком, запуск программ контролируют Defender и Smart App Control, а учетные данные изолируют LSA Protection и Credential Guard.
Одновременно Windows 11 26H2 расширяет применение Memory Integrity и добавляет более точные разрешения для классических desktop-приложений. В результате стратегия Microsoft остается прежней: уменьшать количество доверенных компонентов, выдавать минимально необходимые права и изолировать критически важные данные от основной среды Windows.
Интернет-магазин электронных ключей активации и подписок для операционных систем и офисных приложений.


Средняя оценка -
4.9
 Яндекс
 Яндекс.Бизнес
 Отзовик